Kullanıcı Haklarının Yönetimi
Genel Bakış
Kullanıcı erişim yönetim sistemi, uygulamanın hangi kaynaklarına kimin erişebileceği üzerinde detaylı kontrol sağlamak için tasarlanmıştır. Sistem, kullanıcıların gruplara atandığı ve erişim haklarının bu gruplara verildiği rol tabanlı erişim kontrolü (RBAC) modelini kullanır. Bu, etkili ve güvenli bir erişim yönetimi sağlar.
Grupların Yönetimi
Yeni Grup Oluşturma
- Gruplar bölümüne geçiş:
Gruplarsekmesini açın.
- Grup ekleme:
Grup Oluşturbutonuna tıklayın.- Açıklayıcı bir isim ve etiket belirtin.
- Başlangıç erişim haklarını atayın.
Yeni bir projede her zaman varsayılan kısıtlamalarla birlikte bir Misafir grubu oluşturulur.
Grup Düzenleyici Sekmeleri
Grup düzenleyici, Temel veriler, Öznitelikler, Gruplar, İzinler, Son izinler ve Versiyon Geçmişi sekmelerinden oluşur.
Temel veriler sekmesinde, isim ve etiket dışında, Bu grup için izinleri kullanma onay kutusu bulunmaktadır: eğer bu kutu işaretlenirse, grup kullanıcıları, kimlik doğrulama gerektirenler hariç, tüm İçerik API denetçilerine tam erişim alır.
Erişim Haklarının Mirası
Gruplar sekmesinde, daha önce oluşturulmuş gruplar hiyerarşik bir şekilde gösterilir, yeni oluşturulan grup, ana gruptan hakları miras almak için mevcut bir gruba bağlanabilir.
Eğer ana grupta bir yol kısıtlaması varsa ve alt grupta aynı kısıtlama üzerine yazılırsa, nihai kısıtlama alt grubun kısıtlaması olacaktır, ancak bu yalnızca ana grupta "Son izin" seçeneği belirtilmemişse geçerlidir.
Grup belirtimi yalnızca ana veya alt grup seçilmediği takdirde mümkündür.
Erişim Haklarını Değiştirme
İzinler sekmesi, erişim haklarını düzenlemek için anahtar bir sekmedir.
Eğer daha önce hak mirası için bir ana grup belirlediyseniz, belirlenen erişimlerin tüm bilgileri üstteki tabloda yer alacak, miras alınan hakların düzenlenmesi yasaktır. İstisnalar içeren haklar ve kullanılmayan haklar, aynı tabloda ayrı olarak gruplanır.
Hak değişiklikleri hemen geçerli olmaz — genellikle 5 dakikadan fazla sürmez.
Toplu İşlemler
İzinler sekmesinde toplu işlemler için butonlar bulunmaktadır:
- Başka bir gruptan izinleri kopyala — mevcut gruba, seçilen kaynak grubun tüm izinlerini ekler. Mevcut izinler korunur, kopyalar atlanır.
- Tüm izinleri ver — gruba mevcut tüm izinleri verir. Zaten verilmiş izinler değişmeden kalır.
- Toplu işlemi geri al — son toplu işlemi (tüm izinlerin verilmesi veya kopyalanması) geri alır: yalnızca bu işlemle eklenen izinler silinir, manuel ayarlar korunur.
Her işlemden önce uygulama onay ister.
Erişim Haklarının Yönetimi
Erişim Haklarını Oluşturma ve Düzenleme
Bir hak oluşturmak için, İzinler sekmesinde "Hak Oluştur" butonuna tıklayın.
Erişim hakkı, bir yöntem ve yol kombinasyonundan oluşur.
- Minimum izin seti oluştur:
- Bu seçenek, gerekli minimum izin setini oluşturarak hak oluşturma görevini minimize etmenizi sağlar.
Sadece grupta daha önce belirlenmiş hiçbir izin yoksa kullanılabilir.
- Veri sağlama kısıtlamaları belirle:
- Bu seçenek, "Minimum izin seti oluştur" seçeneği seçildiğinde geçerlidir ve veri sağlama üzerinde kısıtlama belirler.
Kayıt sayısı ayarlarda belirlenir.
- API bölümü:
- Yeni bir erişim oluşturulurken zorunlu bir parametredir, izinlerin seçileceği rotayı belirtir.
- Yol:
- Erişim haklarını belirlemek için API bölümünü seçtikten sonra seçilebilir.
- İsim:
- Hakkın adı için zorunlu bir alandır.
- Yöntemler Tablosu (Ek Koşullar Bloğu):
- Tablo, belirtilen yol için HTTP yöntemlerinin seçimini sunar: Veri al (GET) hücresinde kısıtlama olmadan ve kayıt sayısında kısıtlama ile seçenekleri bulunur, diğer yöntemler (örneğin, Veri ekle için POST) onay kutusuyla eklenir. Eğer yol için yöntem mevcut değilse, hücresinde "seçim için mevcut değil" yazısı görünür.
Tabloya göre her yol için her zaman 4 yöntem belirtilmiştir: GET, POST, PUT, DELETE
-
Ek Koşullar Bu koşullar, tüm yollar için değil, yalnızca "listeleme" yolları için görünür ve alınan belgeler üzerinde istisnalar ayarlamanıza olanak tanır.
- Örneğin, tüm sayfalara izin vermek, ancak bir istisna yapmak istiyorsanız, "Hangi verileri hariç tutmak istediğinizi seçin" butonuna tıklayabilirsiniz. Açılan ek pencerede, erişimin kısıtlanacağı verileri seçebilirsiniz.
Görevi yerine getirmek için kısıtlamaların nasıl ayarlanacağına dair birkaç örnek inceleyelim: "Misafir" grubuna "Kişisel Hesap" sayfasına ve "Fiyat" ile "Kişisel İndirim" özniteliklerine erişim kısıtlaması getirmek gerekiyor.
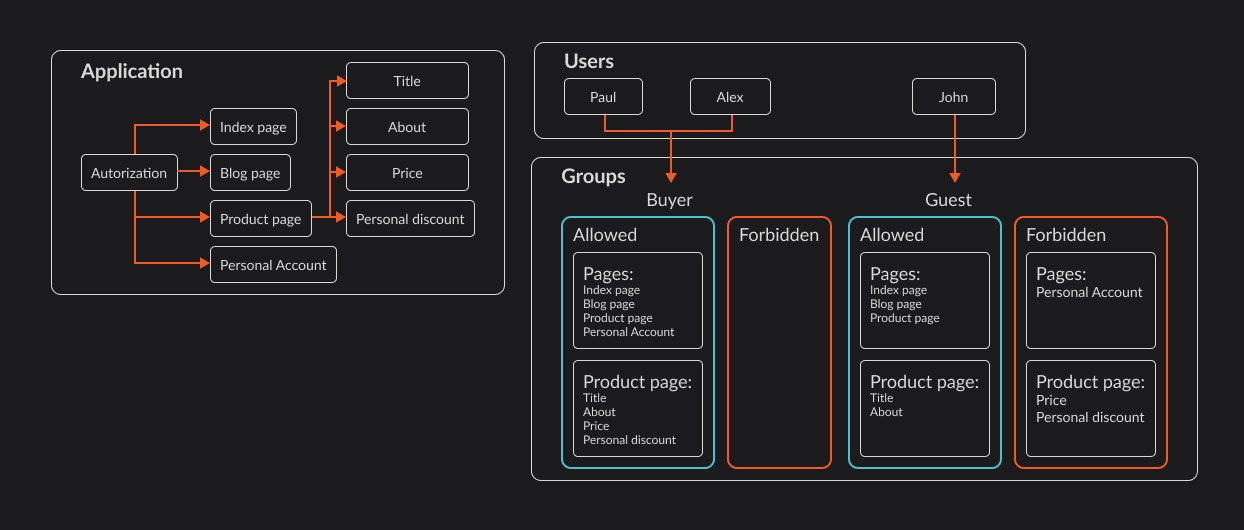
Örnek 1 - Misafir grubunun belirli sayfalara erişim kısıtlaması.
Uygulamak için "Misafir" grubunu düzenleme modunda açmanız gerekir. Ardından, "İzinler" sekmesini açın ve oluşturulan izinler tablosunda "Ürün bilgilerini içeren sayfa nesnelerinin tümünü dizi olarak alma" seçeneğini bulun.
uyarı"Misafir" grubunda varsayılan olarak bu erişim bulunmaktadır, eğer grubunuzda yoksa yeni bir erişim oluşturmanız gerekir. Bunun için "Erişim Oluştur" butonuna tıklayın, açılan pencerede şu parametreleri seçin: API bölümü - sayfalar Yol - "Ürün bilgilerini içeren sayfa nesnelerinin tümünü dizi olarak alma"
Ardından "Kısıtlama olmadan" seçeneğini belirtiyoruz. Ve kısıtlamak istediğimiz sayfaların listesini açıyoruz, bunun için "Hangi verilere ihtiyacınız var" butonuna tıklamanız gerekir. "Kişisel Hesap" sayfası için kısıtlama belirtiyoruz.
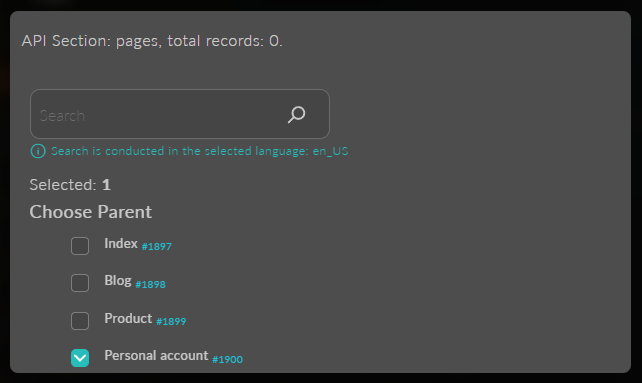
Sayfaları seçtikten sonra, "Hariç Tut" ve gerekirse "Son İzin" seçeneğini belirtmeyi unutmuyoruz, eğer haklar miras alınabiliyorsa.
Tüm ayarların nasıl görünmesi gerektiği:
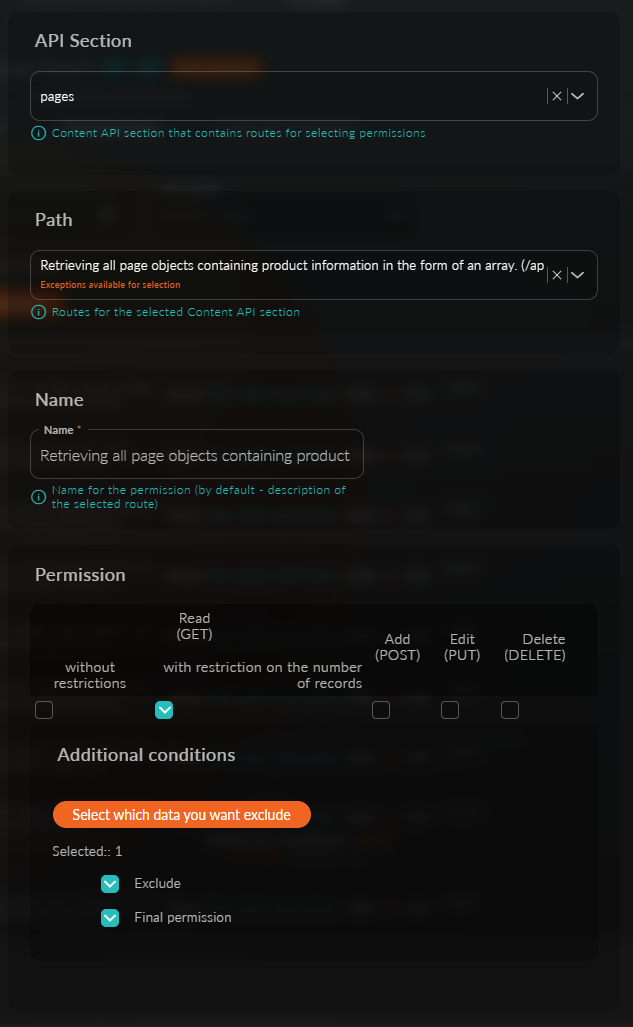
Bu şekilde erişim ayarları tamamlanmıştır, "Kaydet" butonuna bastıktan sonra, kimlik doğrulaması olmayan tüm kullanıcılar dört sayfa yerine yalnızca 3 sayfa alacaklardır.
Örnek 2 - Misafir grubunun belirli özniteliklere erişim kısıtlaması.
Uygulamak için "Misafir" grubunu düzenleme modunda açmanız gerekir. Ardından, "İzinler" sekmesini açın ve oluşturulan izinler tablosunda "Öznitelik setinden tüm öznitelikleri veri ile alma" seçeneğini bulun.
uyarı"Misafir" grubunda varsayılan olarak bu erişim bulunmaktadır, eğer grubunuzda yoksa yeni bir erişim oluşturmanız gerekir. Bunun için "Erişim Oluştur" butonuna tıklayın, açılan pencerede şu parametreleri seçin: API bölümü - öznitelik setleri Yol - "Öznitelik setinden tüm öznitelikleri veri ile alma"
Ardından "Kısıtlama olmadan" seçeneğini belirtiyoruz. Ve kısıtlamak istediğimiz sayfaların listesini açıyoruz, bunun için "Hangi verilere ihtiyacınız var" butonuna tıklamanız gerekir. "Fiyat" ve "Kişisel İndirim" öznitelikleri için kısıtlama belirtiyoruz.
uyarıBurada, tüm öznitelik setlerinden oluşturulmuş tüm özniteliklerin listesi görünmektedir.
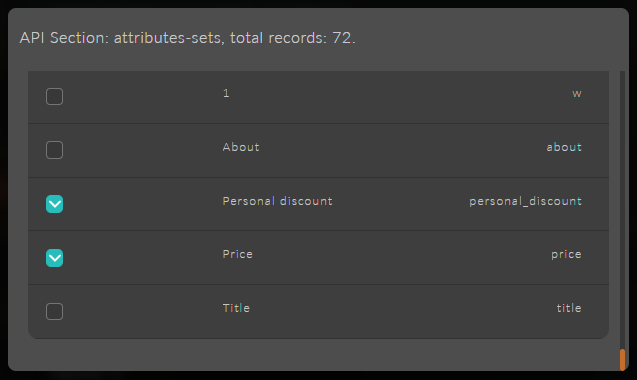
Sayfaları seçtikten sonra, "Hariç Tut" ve gerekirse "Son İzin" seçeneğini belirtmeyi unutmuyoruz, eğer haklar miras alınabiliyorsa.
Tüm ayarların nasıl görünmesi gerektiği:
Bu şekilde erişim ayarları tamamlanmıştır, "Kaydet" butonuna bastıktan sonra, kimlik doğrulaması olmayan tüm kullanıcılar ürün bilgisi talep ettiğinde, kısıtlı bilgi alacaklardır.
Örnek 3 - Misafir grubunun bir bloğa erişim kısıtlaması.
Uygulamak için "Misafir" grubunu düzenleme modunda açmanız gerekir. Ardından, "İzinler" sekmesini açın ve oluşturulan izinler tablosunda "Tüm blok nesnelerini alma" seçeneğini bulun.
uyarı"Misafir" grubunda varsayılan olarak bu erişim bulunmaktadır, eğer grubunuzda yoksa yeni bir erişim oluşturmanız gerekir. Bunun için "Erişim Oluştur" butonuna tıklayın, açılan pencerede şu parametreleri seçin: API bölümü - bloklar Yol - "Tüm blok nesnelerini alma"
Ardından "Kısıtlama olmadan" seçeneğini belirtiyoruz. Ve kısıtlamak istediğimiz blokların listesini açıyoruz, bunun için "Hangi verilere ihtiyacınız var" butonuna tıklamanız gerekir.
uyarıBurada, tüm blok gruplarından oluşturulmuş tüm blokların listesi görünmektedir.
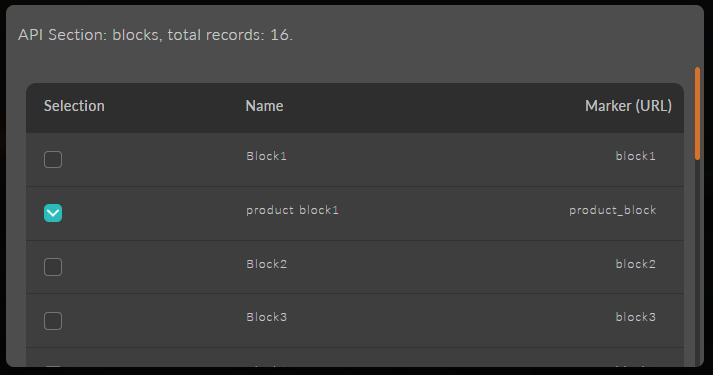
Blokları seçtikten sonra, "Hariç Tut" ve gerekirse "Son İzin" seçeneğini belirtmeyi unutmuyoruz, eğer haklar miras alınabiliyorsa.
Tüm ayarların nasıl görünmesi gerektiği:
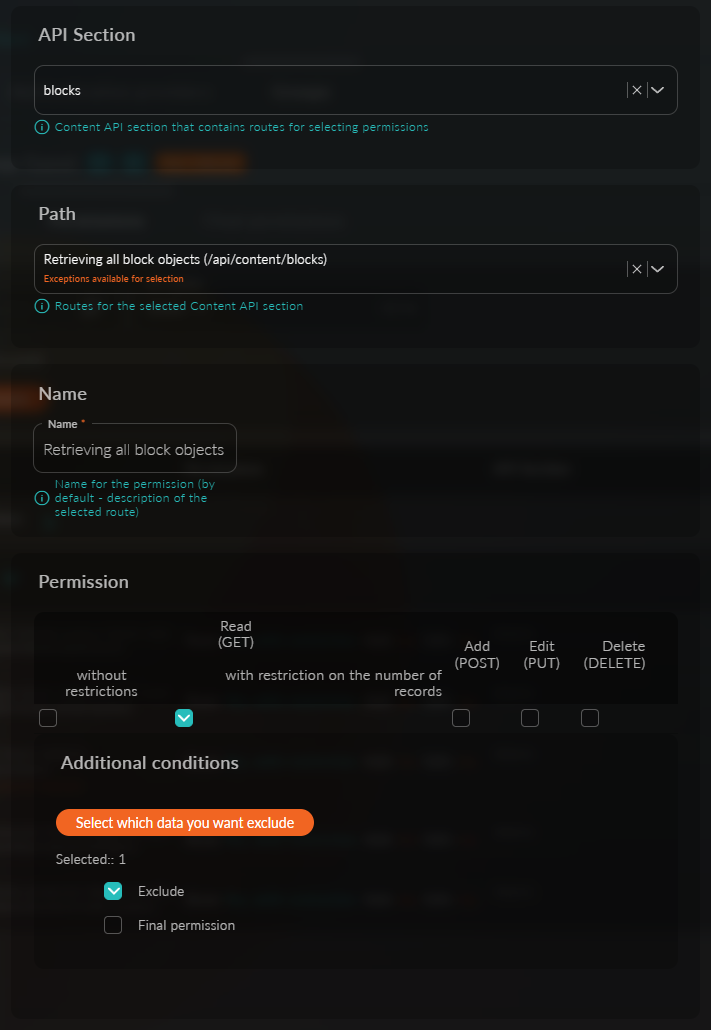
Bu şekilde bloklara erişim ayarları tamamlanmıştır.
– Tüm kullanıcı nesnelerini alma – yöneticiler. – Tüm öznitelik setlerinden nesneleri alma. – Öznitelik setinden tüm öznitelikleri veri ile alma. – Ürün bilgilerini içeren sayfa nesnelerinin tümünü dizi olarak alma. – Tüm blok nesnelerini alma. – Tüm form nesnelerini alma. – Tüm ürün aboneliklerini geri alma. – Sipariş deposundan tüm nesneleri alma. – Ürün durumuna sahip tüm nesneleri arama. – Tüm şablon nesnelerini türlerine göre filtreleme ile alma. – Tüm şablon önizleme nesnelerini alma. – Tüm koleksiyonları alma.
Hariç tutmak için verileri seçtikten sonra, iki yeni seçenek belirecektir: "Hariç Tut" - seçilen verilerin hariç tutulmak istendiğini belirtir. "Son Hak" - bu hak, tüm alt grup zincirinde miras alınmaz (seçenek yalnızca "Hariç Tut" seçeneği seçildiğinde kullanılabilir).
Ek koşulların seçimi, seçilen yola bağlıdır ve her zaman mevcut olmayabilir. Böyle bir seçim mevcut olduğunda, "Seçim için mevcut istisnalar" işareti ile belirtilir.
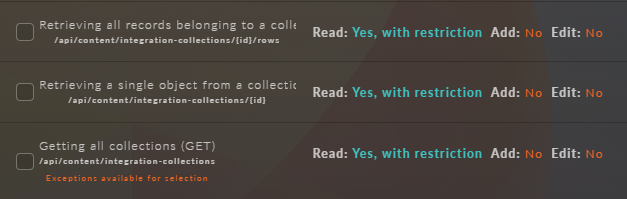
Ek Seçenekler bölümünde, haklar penceresinde IP Kontrolü (IP kontrolü) onay kutusu bulunmaktadır.
Varsayılan olarak yeni haklar "Kullanılmayan Haklar" bölümüne düşer, etkinleştirmek için, adın solundaki onay kutusunu işaretlemeniz yeterlidir.
Düzenleyiciyi açmak için 
Silmek için 
Erişim Haklarını Anlama
Erişim hakları, bir grubun belirli kaynaklarla hangi eylemleri gerçekleştirebileceğini tanımlayan detaylı ayarlardır. API bölümlerine göre organize edilir ve koşullarla daha da ayrıntılı hale getirilebilir.
Tablo İçinde Hak Arama
Gerekli hakları tabloda aramak için İzin Ara alanına metin girilir, API Bölümü seçicisinden gerekli API bölümleri seçilir ve Sadece kullanılmayanları göster (sadece kullanılmayan haklar) ve Sadece mevcut istisnaları olan yollar (sadece istisnaların mevcut olduğu yollar) filtreleri kullanılır.
Nihai Haklar
Nihai haklar sekmesi, aramayı kolaylaştırmak için API bölümlerine göre filtrelenmiş bilgilendirici bir tablodur.