Gerenciamento de Direitos dos Usuários
Visão Geral
O sistema de gerenciamento de acesso do usuário é projetado para controle detalhado sobre quem tem acesso a quais recursos do aplicativo. O sistema utiliza um modelo de controle de acesso baseado em funções (RBAC), onde os usuários são atribuídos a grupos e os direitos de acesso são concedidos a esses grupos. Isso garante um gerenciamento de acesso eficaz e seguro.
Gerenciamento de Grupos
Criação de um Novo Grupo
- Acessar a seção de grupos:
- Abra a aba
Groups.
- Abra a aba
- Adicionar grupo:
- Clique no botão
Create Group. - Forneça um nome descritivo e um marcador.
- Atribua os direitos de acesso iniciais.
- Clique no botão
Em um novo projeto, sempre é criada um grupo Convidado com um conjunto de restrições padrão.
Abas do Editor de Grupo
O editor de grupo consiste nas abas Basic data, Attributes, Groups, Permissions, Final permissions e Version History.
Na aba Basic data, além do nome e do marcador, há uma caixa de seleção Do not use permissions for this group: se marcada, os usuários do grupo recebem acesso total a todos os controladores da API de Conteúdo, exceto aqueles que exigem autenticação.
Herança de Direitos de Acesso
Na aba "Groups", são apresentadas as grupos criados anteriormente de forma hierárquica, e o novo grupo pode ser conectado a um grupo já existente para herdar os direitos do grupo pai.
Se o grupo pai tiver uma restrição de caminho, e a mesma restrição no grupo filho for sobrescrita, a restrição final será a do grupo filho, mas apenas se a opção "Final permission" não estiver definida no grupo pai.
A designação de grupo só é possível se nenhum grupo pai ou filho já tiver sido selecionado.
Alteração de Direitos de Acesso
A aba "Permissions" é fundamental para editar os direitos de acesso.
Se você já designou um grupo pai para herdar direitos, todas as informações sobre os acessos estabelecidos serão exibidas na tabela acima, e a edição dos direitos herdados é proibida. Os direitos que incluem exceções e os direitos não utilizados são agrupados separadamente na mesma tabela.
As alterações nos direitos não entram em vigor imediatamente — geralmente dentro de no máximo 5 minutos.
Ações em Massa
Na aba "Permissions", há botões para operações em massa:
- Copy permissions from another group — adiciona ao grupo atual todas as permissões do grupo de origem selecionado. As permissões existentes são mantidas, e duplicatas são ignoradas.
- Grant all permissions — concede ao grupo todas as permissões existentes. As permissões já concedidas permanecem inalteradas.
- Revert bulk operation — reverte a última operação em massa (concessão de todas as permissões ou cópia): apenas as permissões adicionadas por essa operação são removidas, as configurações manuais são mantidas.
Antes de cada operação, o aplicativo solicita confirmação.
Gerenciamento de Direitos de Acesso
Criação e Edição de Direitos de Acesso
Para começar a criar um direito, clique no botão "Criar direito" na aba "Permissions"
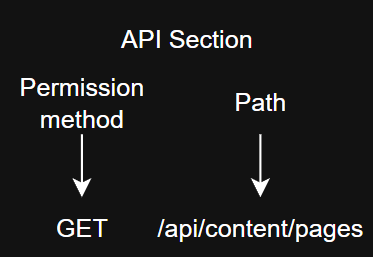
Um direito de acesso consiste em uma combinação de método e caminho.
- Criar um conjunto mínimo de permissões:
- Esta opção permite minimizar a tarefa de criação de direitos, gerando o conjunto mínimo necessário de permissões.
Disponível apenas se não houver permissões previamente estabelecidas no grupo.
- Definir restrições na concessão de dados:
- A opção é aplicável apenas quando "Criar um conjunto mínimo de permissões" é selecionado, estabelecendo uma restrição na concessão de dados.
O número de registros é definido nas configurações.
- Seção API:
- Parâmetro obrigatório, se estiver criando um novo acesso, indica o caminho para selecionar permissões.
- Caminho:
- A seleção está disponível apenas após a escolha da seção API, especifica o caminho para a definição dos direitos.
- Nome:
- Campo obrigatório para o nome do direito.
- Tabela de Métodos (bloco Condições Adicionais):
- A tabela apresenta uma seleção de métodos HTTP para o caminho especificado: na célula Get data (GET) — opções without restrictions e with restriction on the number of records, outros métodos (por exemplo, Add data para POST) são incluídos por meio de uma caixa de seleção. Se o método para o caminho não estiver disponível, a célula correspondente exibirá "not available for selection".
Para qualquer caminho na tabela, sempre são indicados 4 métodos: GET, POST, PUT, DELETE.
-
Condições Adicionais Essas condições aparecem apenas para alguns caminhos, e apenas para "listagens", permitindo configurar exceções para os documentos recebidos.
- Se, por exemplo, for necessário conceder permissão para todas as páginas, mas fazer uma exceção, você pode clicar no botão "Escolha quais dados você deseja excluir". Na janela adicional que se abre, é possível selecionar os dados para os quais o acesso deve ser restrito.
Vamos considerar alguns exemplos de configuração de restrições para implementar a tarefa: É necessário restringir a permissão do grupo "Convidado" à página "Conta Pessoal" e aos atributos "Preço" e "Desconto Pessoal".
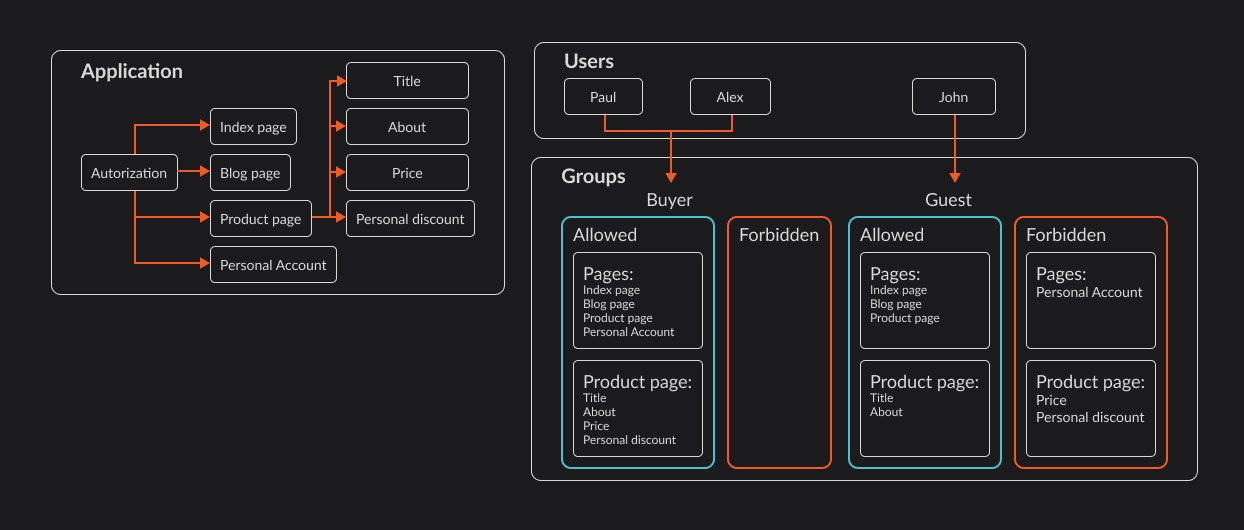
Exemplo 1 - Restrição de acesso do grupo Convidado a páginas específicas.
Para implementar, é necessário abrir em modo de edição o grupo "Convidado". Em seguida, abra a aba "Permissões" e na tabela de permissões criadas, encontre "Extração de todos os objetos da página que contêm informações sobre o produto, em forma de array".
atençãoNo grupo "Convidado", por padrão, existe este acesso; se não houver na sua grupo, você precisará criar um novo acesso. Para isso, clique no botão "Criar acesso", na janela modal escolha os seguintes parâmetros: Seção API - pages Caminho - "Extração de todos os objetos da página que contêm informações sobre o produto, em forma de array".
Em seguida, indicamos "Sem restrições". E abrimos a lista de páginas que queremos restringir, para isso, clique no botão "Escolha quais dados você precisa". Indicamos a restrição para a página "Conta Pessoal".
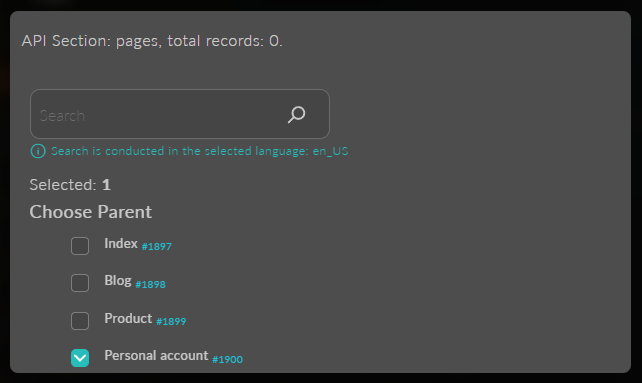
Não se esqueça, após a seleção das páginas, de indicar a opção "Excluir" e "Permissão Final" se necessário, caso os direitos possam ser herdados.
Veja como deve ficar toda a configuração:
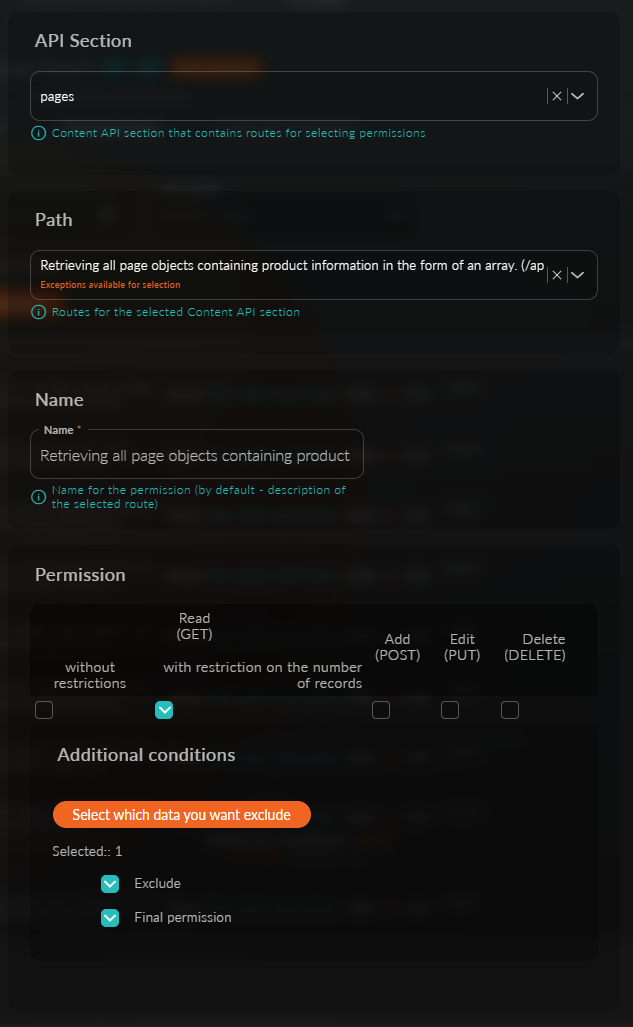
Com isso, a configuração de acesso está concluída; após clicar em "Salvar", todos os usuários não autenticados, em vez de quatro páginas, receberão apenas 3.
Exemplo 2 - Restrição de acesso do grupo Convidado a atributos específicos.
Para implementar, é necessário abrir em modo de edição o grupo "Convidado". Em seguida, abra a aba "Permissões" e na tabela de permissões criadas, encontre "Extração de todos os atributos com dados do conjunto de atributos".
atençãoNo grupo "Convidado", por padrão, existe este acesso; se não houver na sua grupo, você precisará criar um novo acesso. Para isso, clique no botão "Criar acesso", na janela modal escolha os seguintes parâmetros: Seção API - attributes-sets Caminho - "Extração de todos os atributos com dados do conjunto de atributos".
Em seguida, indicamos "Sem restrições". E abrimos a lista de páginas que queremos restringir, para isso, clique no botão "Escolha quais dados você precisa". Indicamos a restrição para os atributos "Preço" e "Desconto Pessoal".
atençãoAqui está visível a lista de todos os atributos criados de todos os conjuntos de atributos.
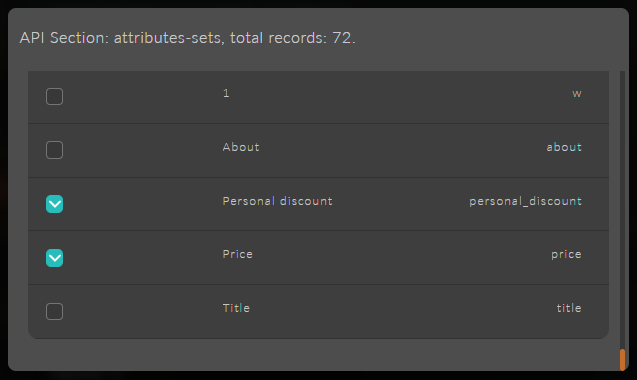
Não se esqueça, após a seleção das páginas, de indicar a opção "Excluir" e "Permissão Final" se necessário, caso os direitos possam ser herdados.
Veja como deve ficar toda a configuração:
Com isso, a configuração de acesso está concluída; após clicar em "Salvar", todos os usuários não autenticados, ao solicitar informações sobre o produto, receberão informações limitadas.
Exemplo 3 - Restrição de acesso do grupo Convidado a blocos.
Para implementar, é necessário abrir em modo de edição o grupo "Convidado". Em seguida, abra a aba "Permissões" e na tabela de permissões criadas, encontre "Extração de todos os objetos de bloco".
atençãoNo grupo "Convidado", por padrão, existe este acesso; se não houver na sua grupo, você precisará criar um novo acesso. Para isso, clique no botão "Criar acesso", na janela modal escolha os seguintes parâmetros: Seção API - blocks Caminho - "Extração de todos os objetos de bloco".
Em seguida, indicamos "Sem restrições". E abrimos a lista de blocos que queremos restringir, para isso, clique no botão "Escolha quais dados você precisa".
atençãoAqui está visível a lista de todos os blocos criados de todos os grupos de bloco.
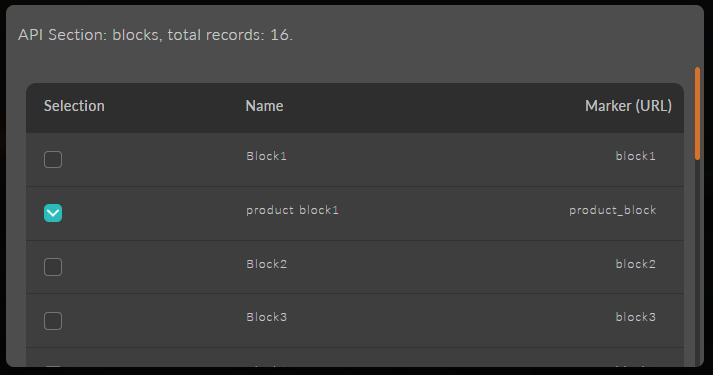
Não se esqueça, após a seleção do bloco, de indicar a opção "Excluir" e "Permissão Final" se necessário, caso os direitos possam ser herdados.
Veja como deve ficar toda a configuração:
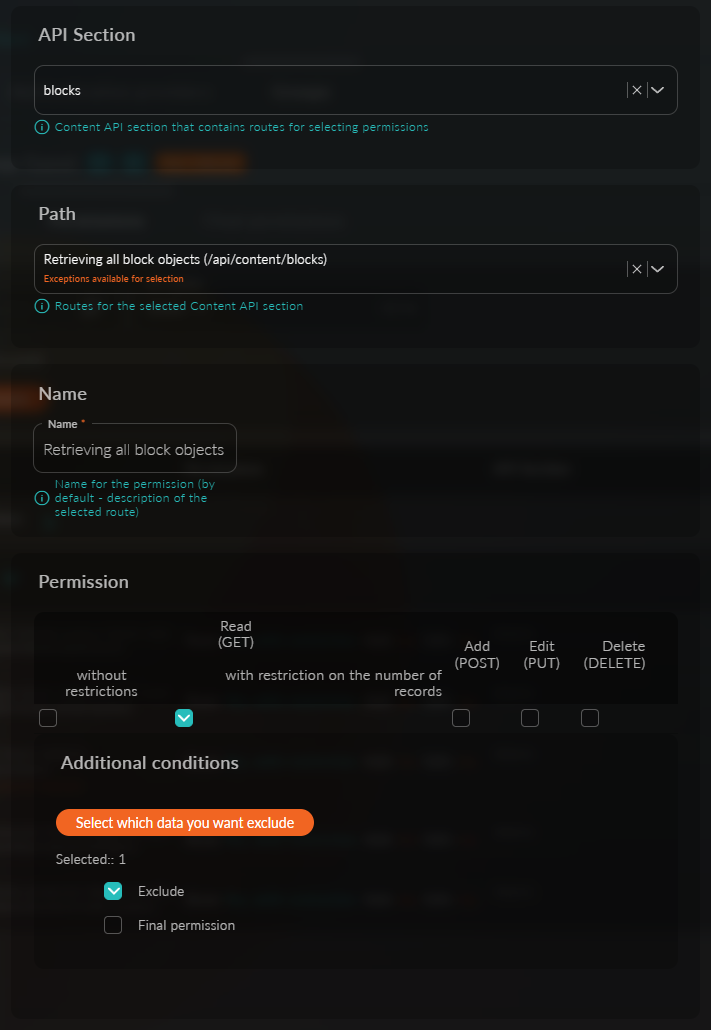
Com isso, a configuração de acesso aos blocos está concluída.
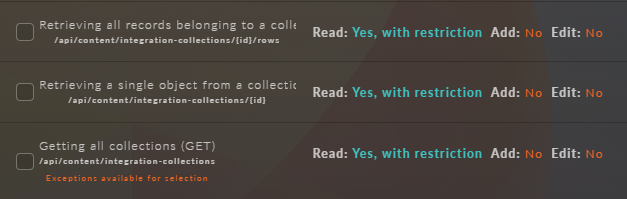
– Extração de todos os objetos de usuários – administradores. – Extração de todos os objetos de conjuntos de atributos. – Extração de todos os atributos com dados do conjunto de atributos. – Extração de todos os objetos da página que contêm informações sobre o produto em forma de array. – Extração de todos os objetos de blocos. – Extração de todos os objetos de formulários. – Retorno de todas as assinaturas de produtos. – Extração de todos os objetos do repositório de pedidos. – Busca de todos os objetos com status de produto. – Extração de todos os objetos de templates com filtragem por tipos. – Extração de todos os objetos de pré-visualização de templates. – Obtenção de todas as coleções.
Após a seleção dos dados para exclusão, aparecerão duas novas opções: "Excluir" - a opção indica que os dados selecionados devem ser excluídos. "Direito Final" - este direito não é herdado em toda a cadeia de grupos filhos (a opção se torna disponível apenas se a opção "Excluir" for selecionada).
A escolha de condições adicionais depende do caminho selecionado e nem sempre está disponível. Quando tal escolha está disponível, é marcada com o marcador - "Exceptions available for selection".
No bloco Additional Options da janela de direitos, há uma caixa de seleção IP Check (verificação de IP).
Por padrão, novos direitos vão para a seção "Direitos não utilizados"; para ativá-los, basta selecioná-los, clicando na caixa de seleção à esquerda do nome.
Para abrir o editor, use o botão 
Para excluir, use 
Compreensão dos Direitos de Acesso
Os direitos de acesso são configurações detalhadas que definem quais ações um grupo pode realizar com determinados recursos. Eles são organizados por seções da API e podem ser ainda mais refinados com condições.
Busca de Direitos na Tabela
A busca pelos direitos desejados na tabela é feita inserindo texto no campo Search permission, selecionando as seções da API desejadas no seletor API Section e os filtros Show only unused (apenas direitos não utilizados) e Only routes with available exceptions (apenas caminhos para os quais exceções estão disponíveis).
Direitos Finais
A aba de direitos finais é uma tabela informativa com filtragem por seções da API para facilitar a busca.