Configuration du fournisseur d'authentification via Google OAuth 2.0
Pour intégrer l'authentification via Google dans votre projet, vous devez créer un projet dans Google Cloud Console, obtenir des identifiants et configurer l'accord OAuth. Ce guide vous accompagnera étape par étape dans ce processus.
Données nécessaires pour votre formulaire :
- Fournisseur OAuth :
Google - ID client OAuth :
Votre_Client_ID.apps.googleusercontent.com - Clé secrète pour la vérification des données OAuth :
Votre_Client_Secret - URL pour l'authentification du fournisseur OAuth :
https://accounts.google.com/o/oauth2/v2/auth - ID de projet OAuth : ID du projet de l'étape 1
- URL pour l'en-tête d'origines OAuth :
https://www.googleapis.com - URL d'échange de jeton (par défaut — à partir des paramètres du fournisseur) — champ optionnel, par défaut
https://oauth2.googleapis.com/token
Étape 1 : Création d'un projet dans Google Cloud Console
- Accédez à Google Cloud Console : https://console.cloud.google.com/.
- Si vous n'avez pas encore de projet, créez-en un :
- Cliquez sur le menu déroulant des projets dans la barre supérieure.
- Cliquez sur "Nouveau projet".
- Entrez un nom de projet compréhensible (par exemple,
Mon App Auth).
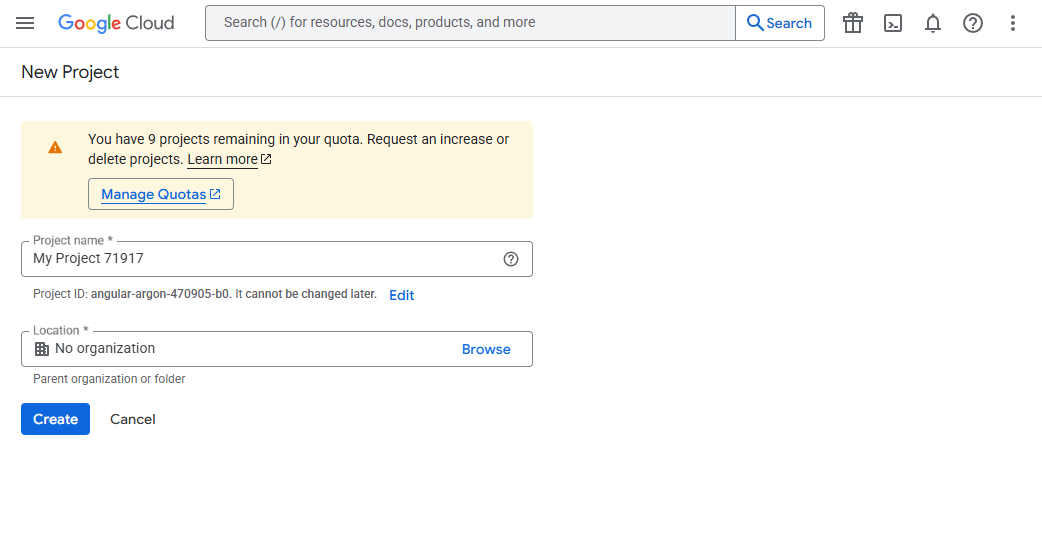
- Si nécessaire, sélectionnez une organisation et cliquez sur "Créer".
Étape 2 : Configuration de l'écran de consentement OAuth
Avant de créer des identifiants, vous devez configurer l'écran que les utilisateurs verront en autorisant l'accès à votre application.
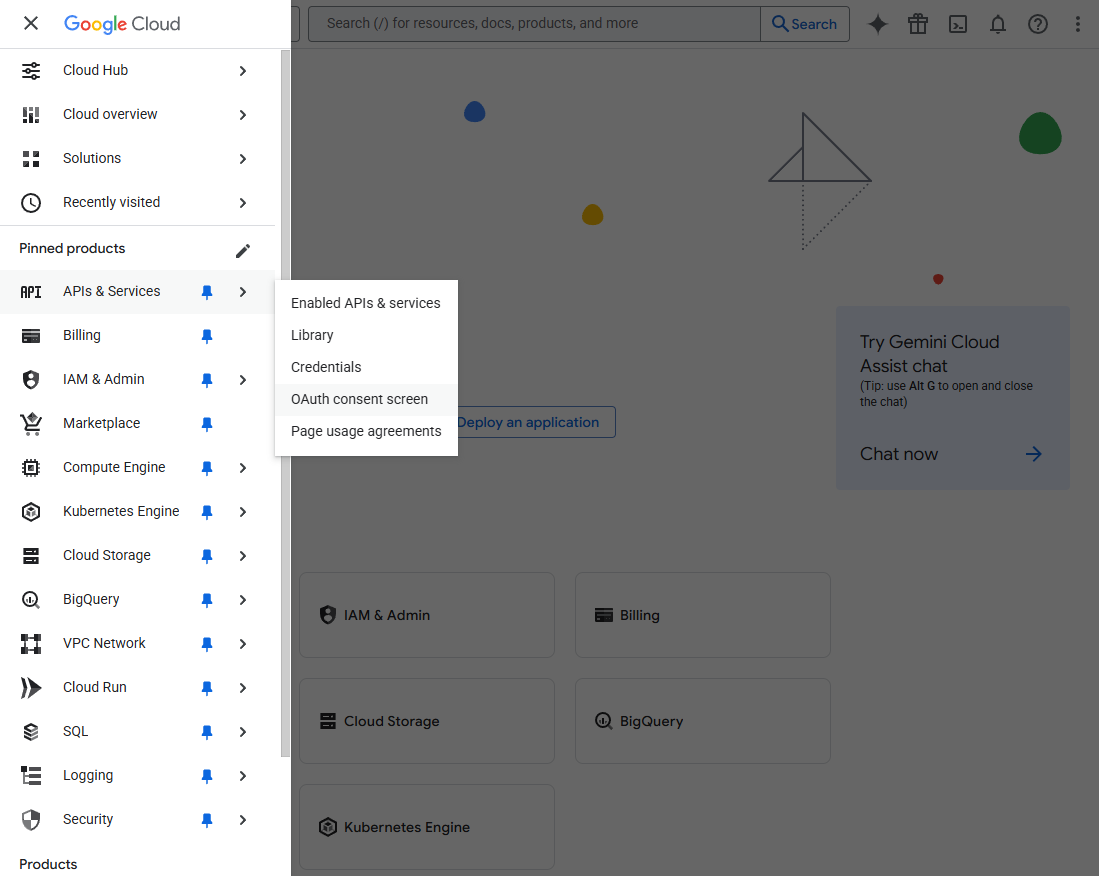
- Dans le menu de gauche, sélectionnez "API et services" -> "Écran de consentement OAuth".
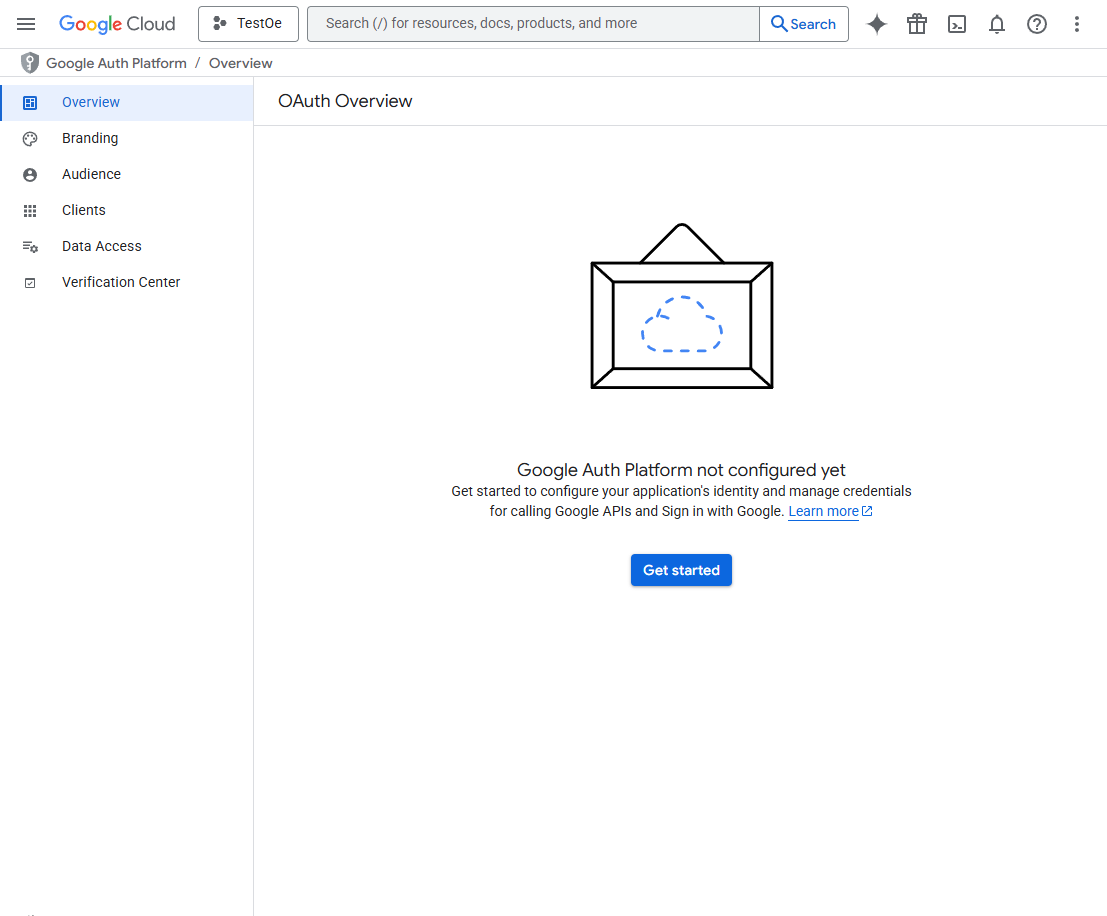
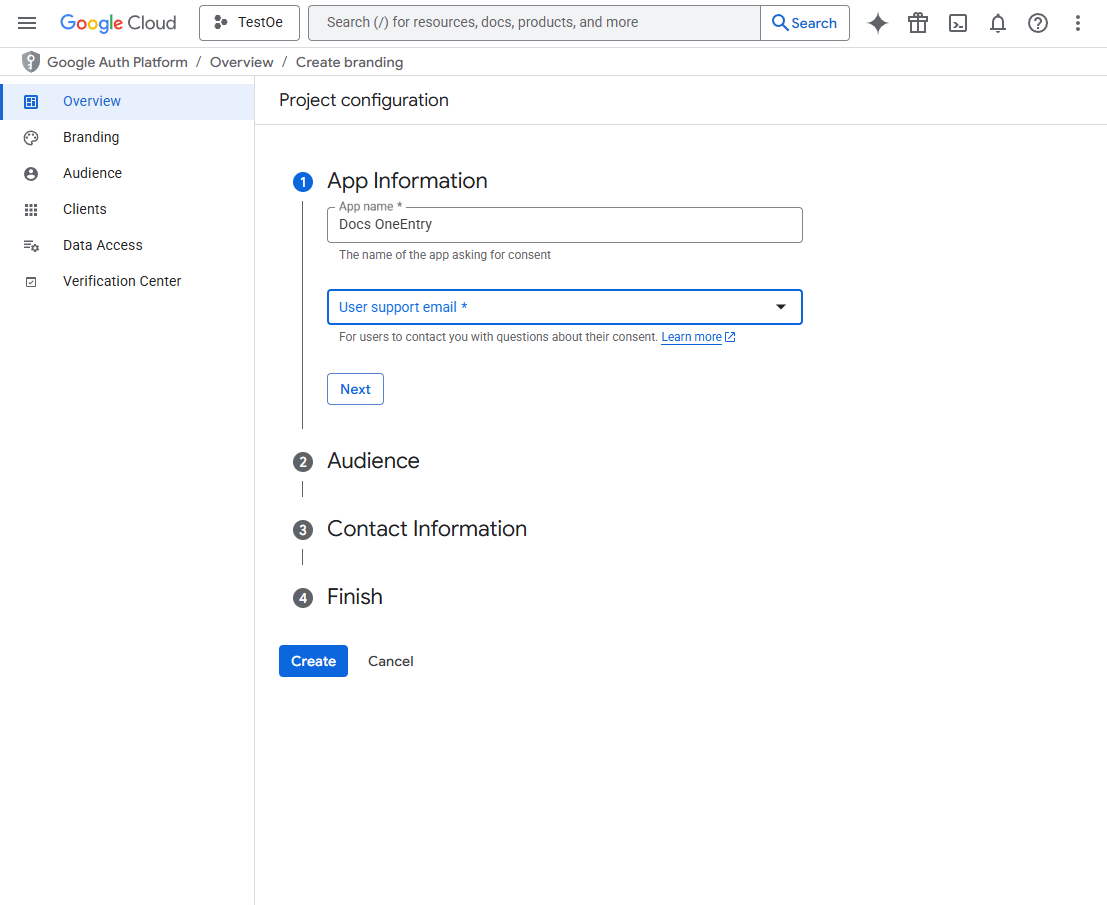
- Informations sur l'application
- Nom de l'application : Indiquez le nom public de votre application que les utilisateurs verront.
- Adresses électroniques du support : Email pour contacter en cas de questions des utilisateurs.
- Sélectionnez le type d'utilisateur ("Externe" pour les applications accessibles à tout utilisateur disposant d'un compte Google).
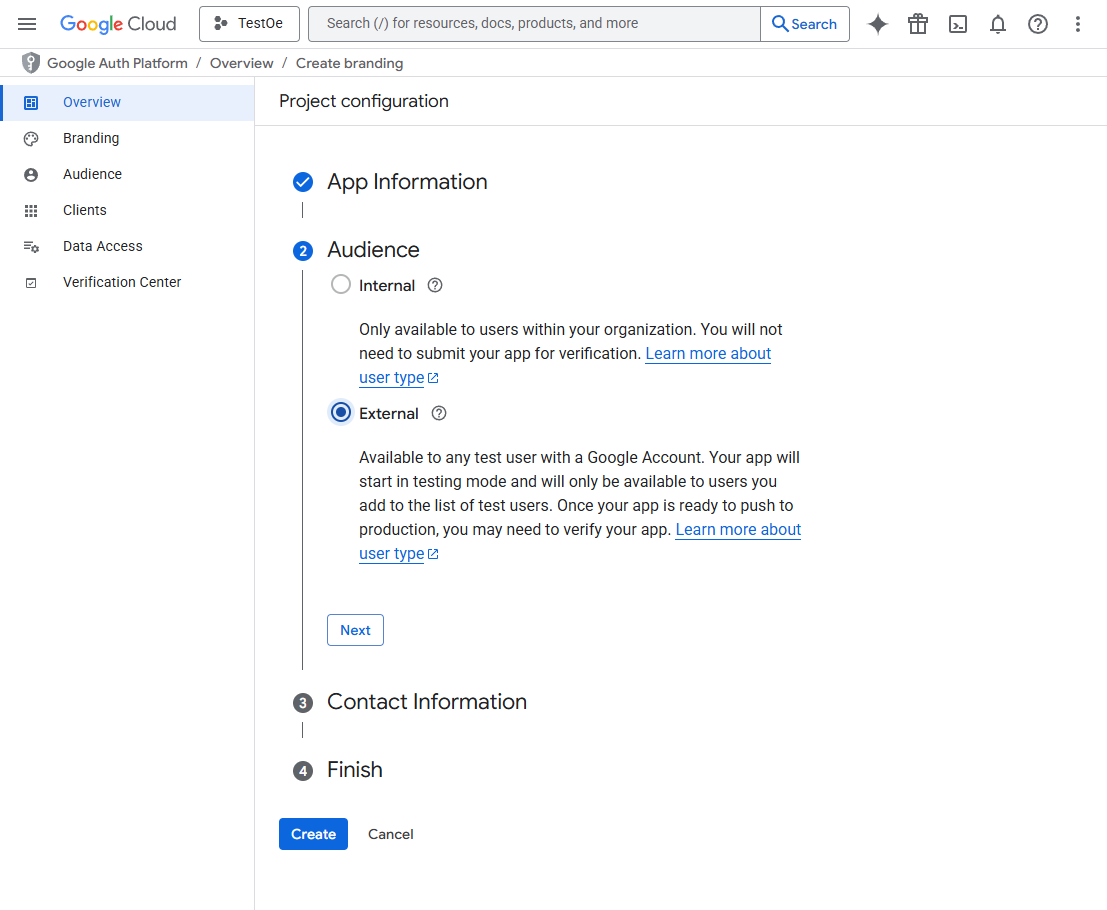
- Remplissez votre email de contact :
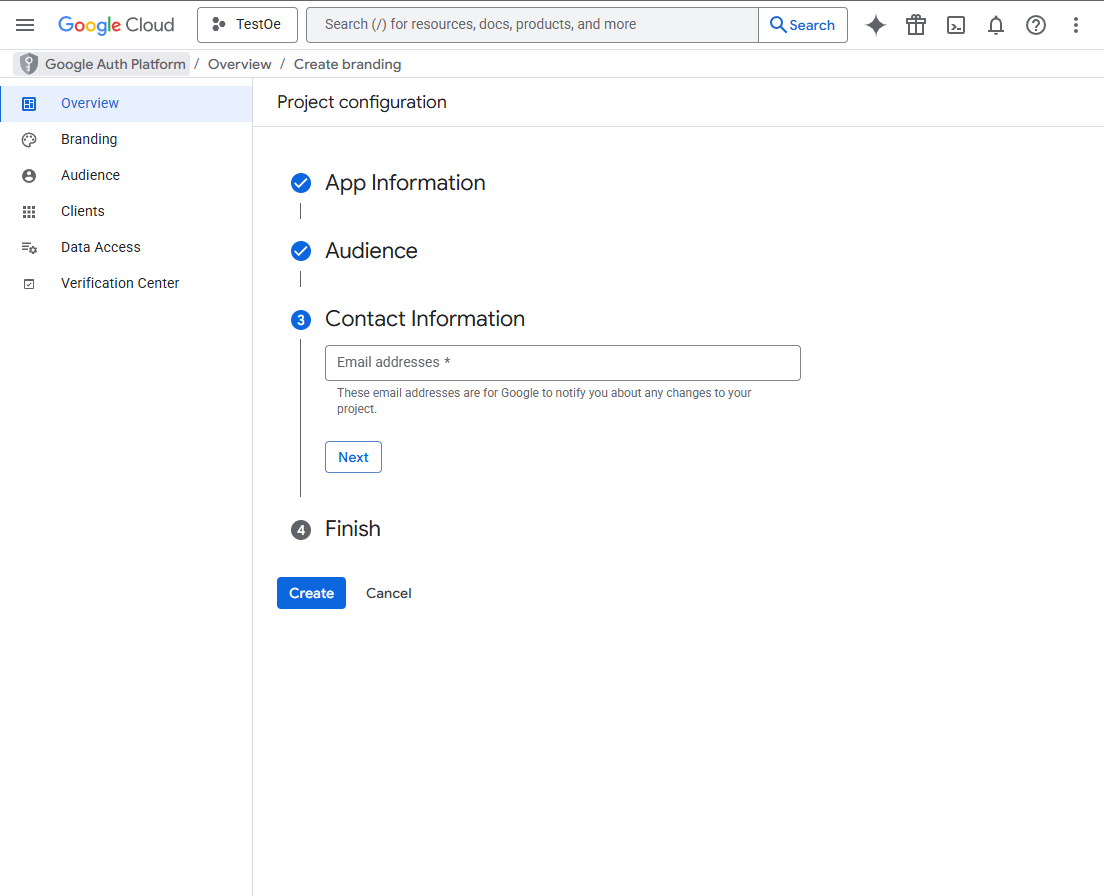
- Cliquez sur "Créer".
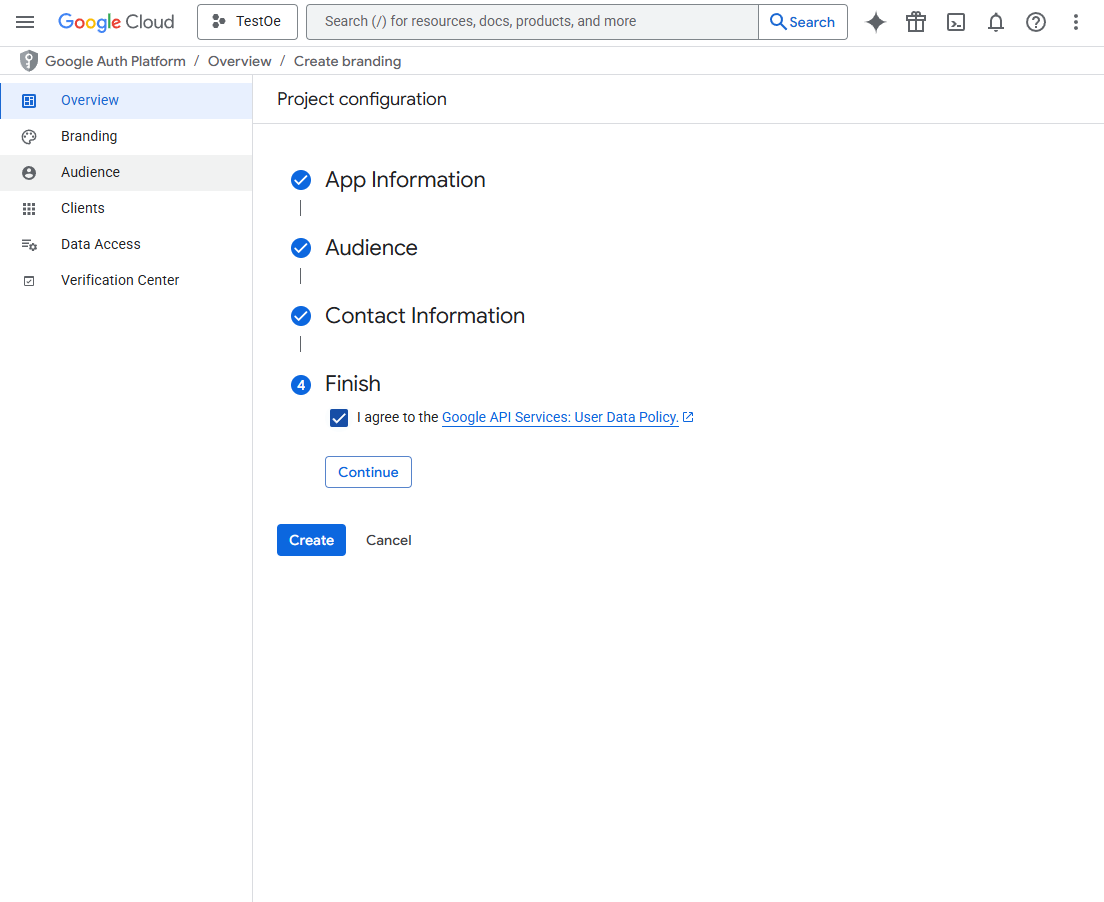
- Cliquez sur "Enregistrer et continuer". Les étapes suivantes (Domaines, Utilisateurs de test) peuvent être remplies ou sautées et vous pourrez y revenir plus tard.
Étape 3 : Création des identifiants (ID client et Secret client)
-
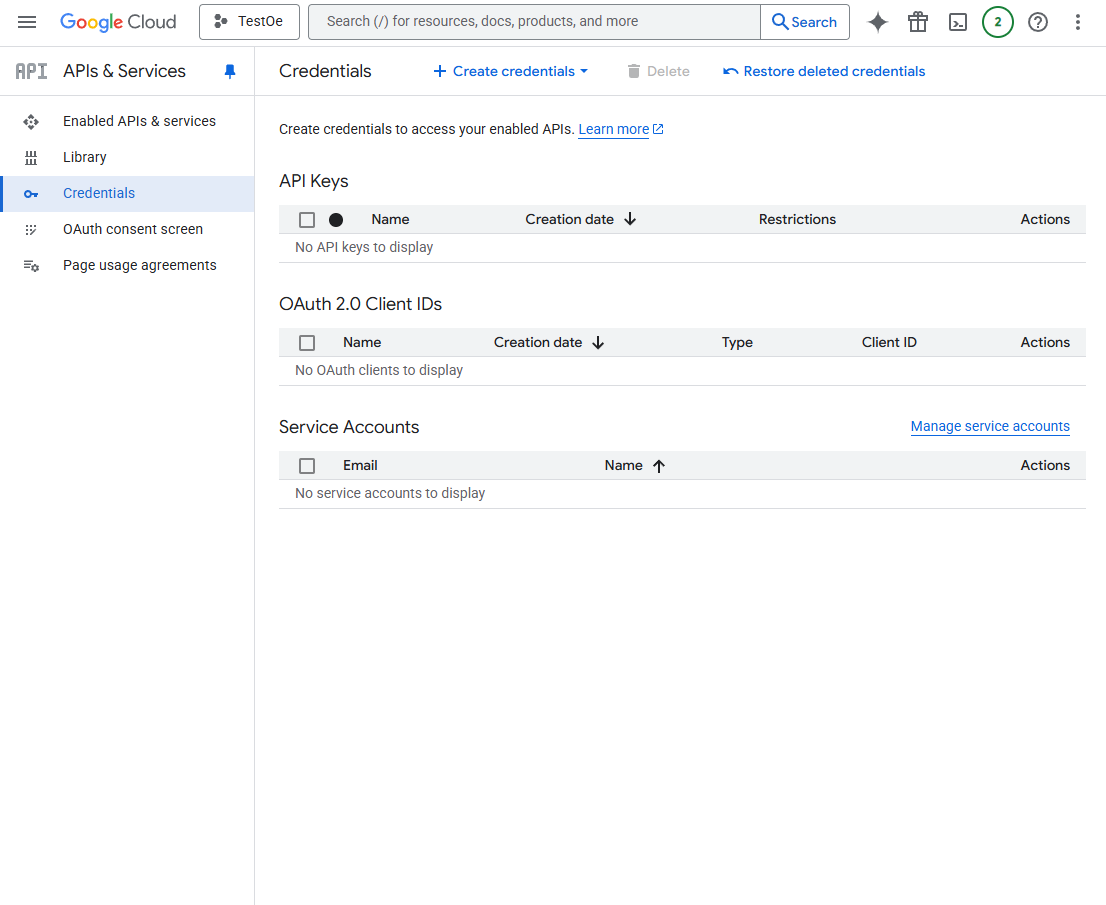
Dans le menu de gauche, sélectionnez "API et services" -> "Identifiants".
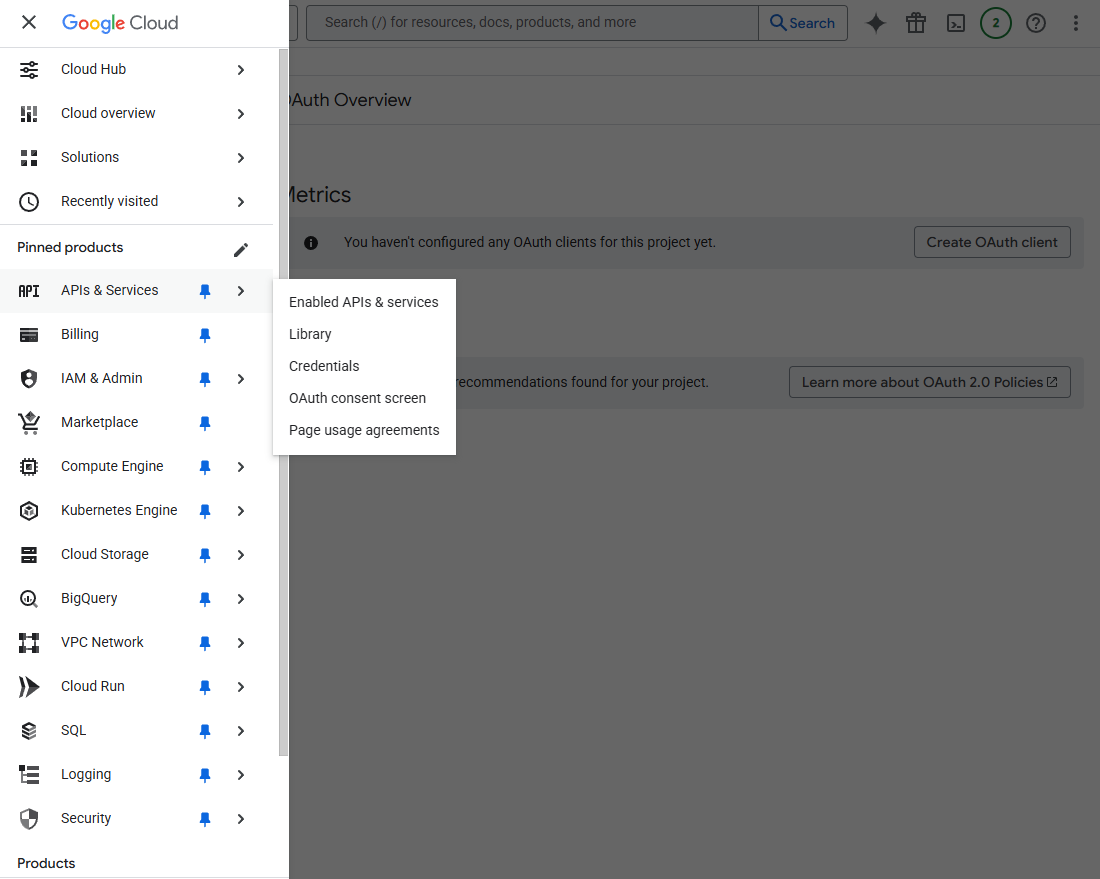
-
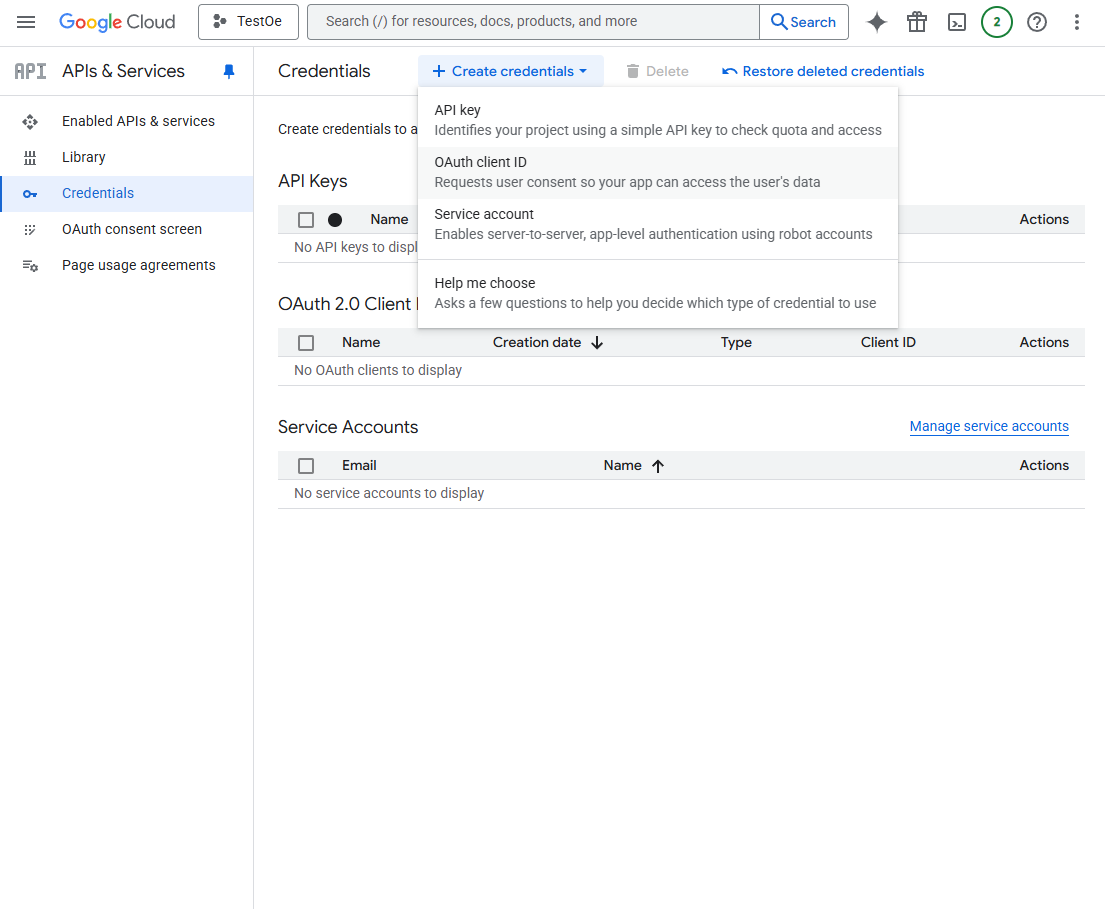
Cliquez sur "Créer des identifiants" en haut de la page et sélectionnez "Identifiant client OAuth".
-
Sélectionnez le type d'application :
Application web. Indiquez le nom de l'application.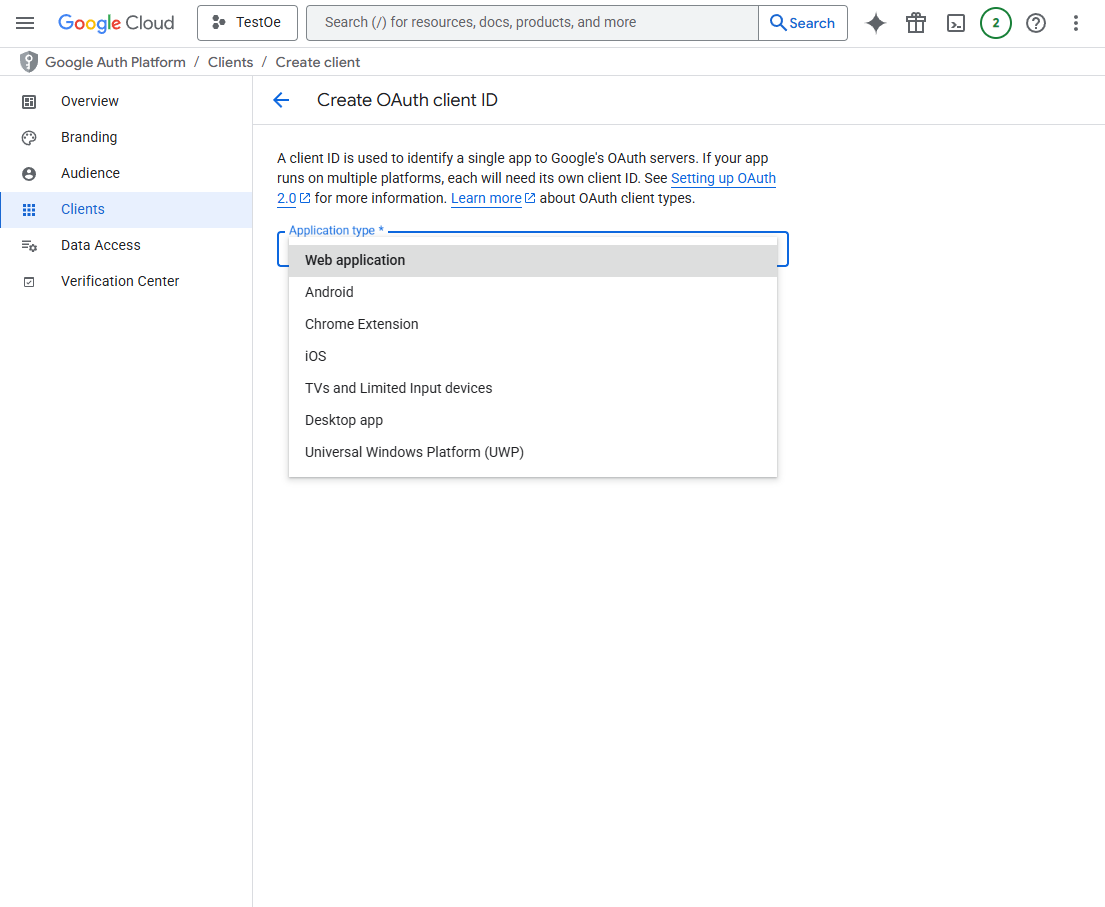
-
Indiquez les URI de redirection autorisés :
- Exemple :
https://votre-site.com/
- Exemple :
-
Cliquez sur "Créer".
-
Un modal apparaîtra avec vos clés. Conservez-les dans un endroit sûr.
- "Identifiant client" — c'est votre ID client OAUTH.
- "Secret client" — c'est votre Clé secrète pour la vérification des données OAUTH.
Remplissage du formulaire dans votre projet
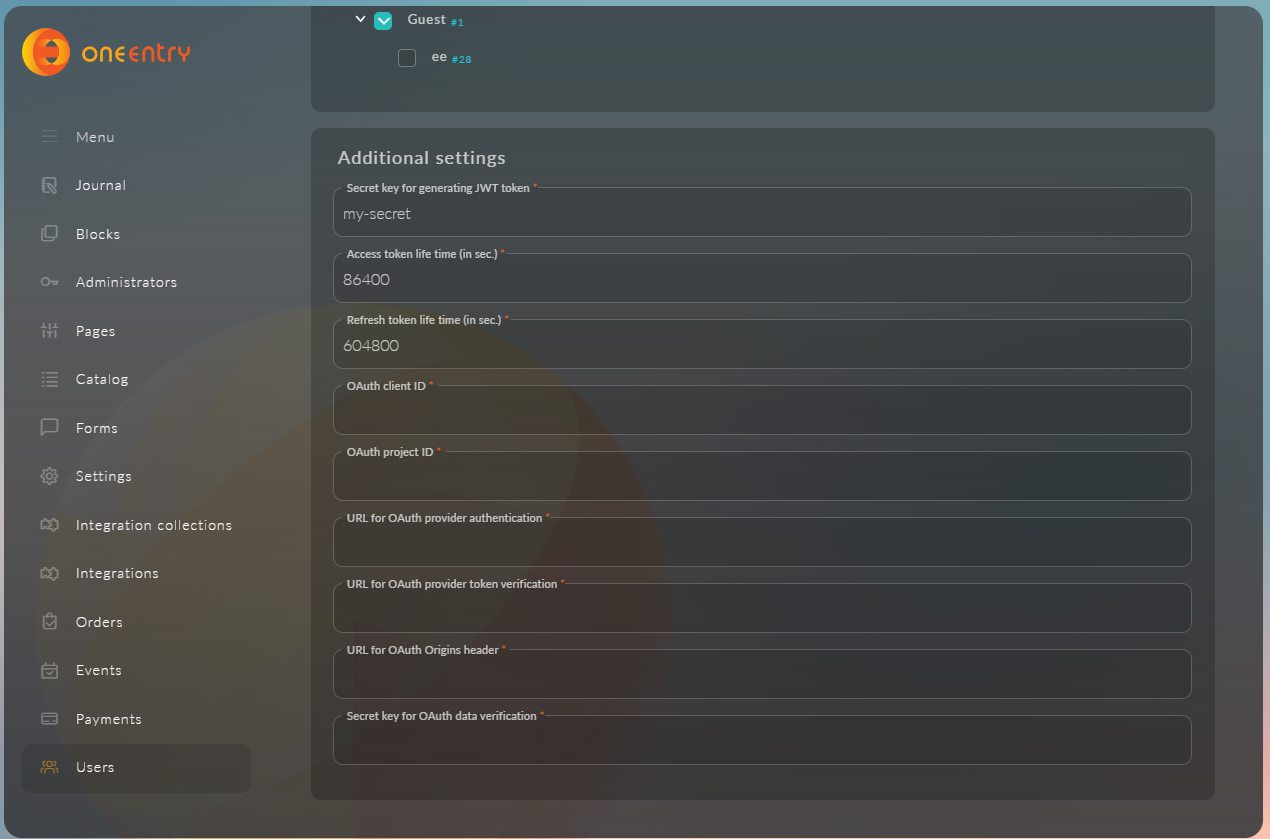
Maintenant, en utilisant les données obtenues, remplissez le formulaire de création du fournisseur dans votre projet :
| Champ dans votre formulaire | Valeur pour Google OAuth | Remarque |
|---|---|---|
| Fournisseur OAuth | Google | Sélectionnez Google dans la liste des services. |
| ID client OAuth | xxxxxxxxxxxx-xxxxxxxxxxxxxxxxxxxxxxx.apps.googleusercontent.com | Identifiant client de l'étape 3. |
| URL pour l'authentification du fournisseur OAuth | https://accounts.google.com/o/oauth2/v2/auth | Point de terminaison standard pour commencer l'authentification. |
| Clé secrète pour la vérification des données OAuth | GOCSPX-xxxxxxxxxxxxxxxxxxxxxxxxxx | Secret client de l'étape 3. |
| ID de projet OAuth | ID_de_votre_projet | ID du projet créé à l'étape 1. |
| URL pour l'en-tête d'origines OAuth | https://www.googleapis.com | Indique de quel domaine les requêtes sont autorisées. |
| URL d'échange de jeton (par défaut — à partir des paramètres du fournisseur) | peut être laissé vide | Champ optionnel. Par défaut, https://oauth2.googleapis.com/token est utilisé. |